
Go-/No-Go-Entscheidungen in kritischen Releases
Unter Zeitdruck braucht das Management klare Entscheidungslogiken statt politischer Kompromisse.

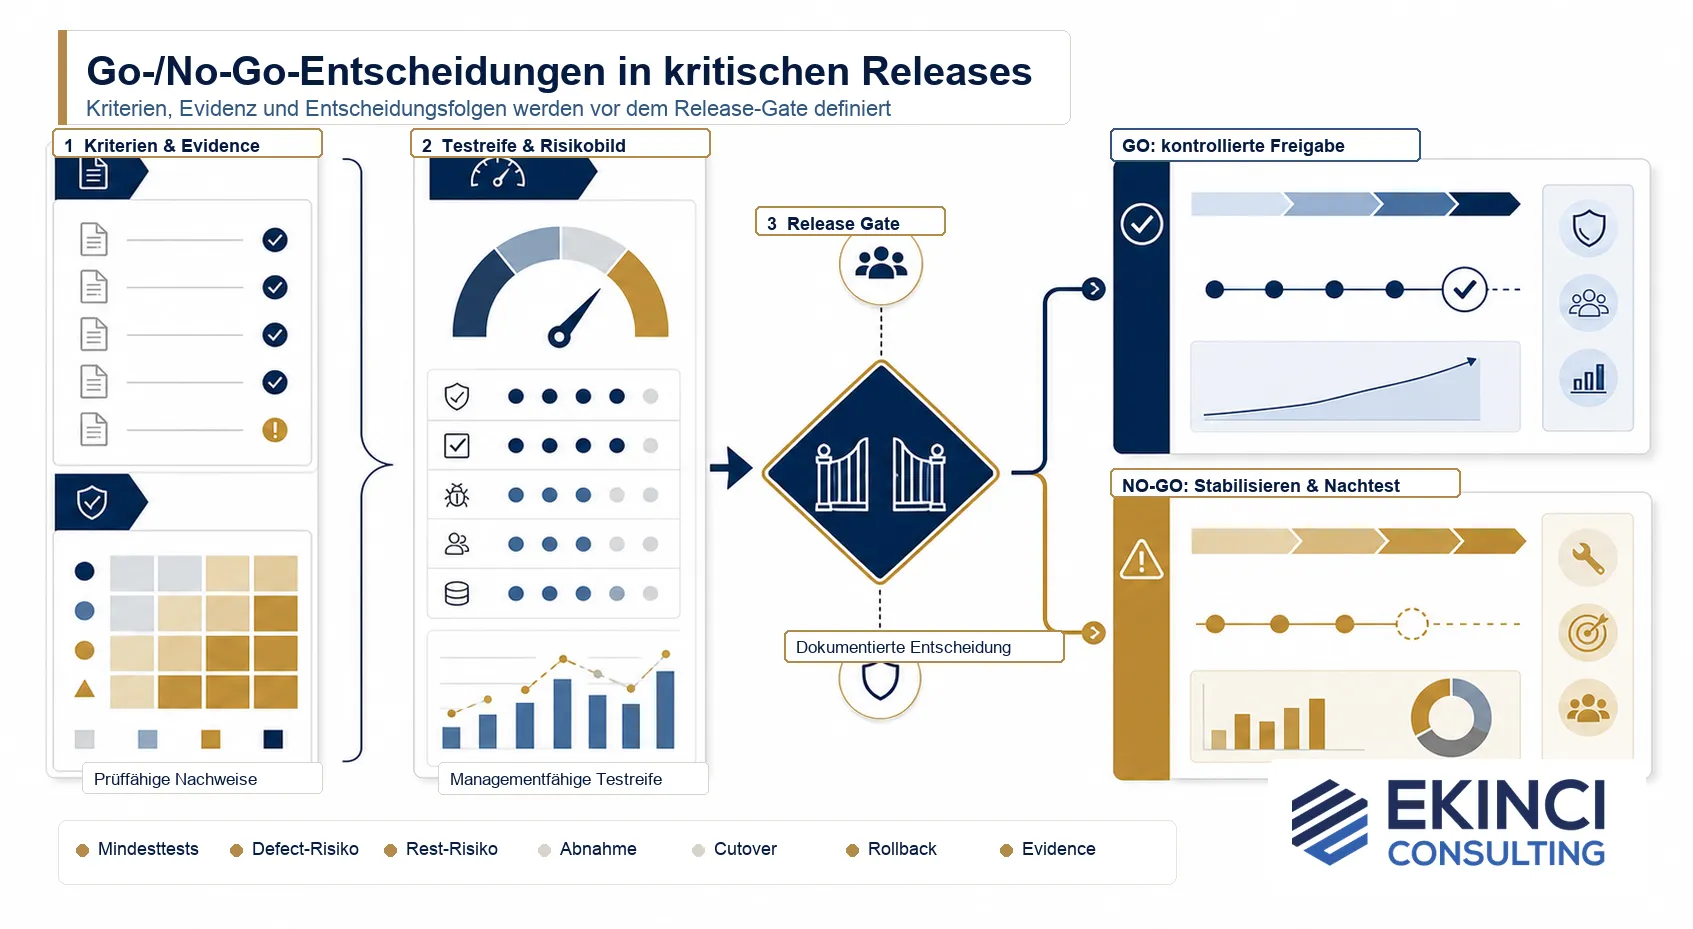
Transparenzhinweis: Dieses Bild wurde mithilfe künstlicher Intelligenz erstellt und vor der Veröffentlichung redaktionell geprüft.
Der schwierigste Moment kommt kurz vor dem Release
Kurz vor einem kritischen Release verdichtet sich alles. Fachbereiche wollen Planungssicherheit. IT muss offene Defects bewerten. Management erwartet eine klare Empfehlung. Regulatorische Anforderungen müssen eingehalten werden. Dienstleister liefern letzte Rückmeldungen. Und häufig bleibt zu wenig Zeit für ruhige Analyse. Genau in diesem Moment entscheidet sich, ob eine Organisation steuerbar ist.
Warum Go-/No-Go oft politisch wird
Viele Go-/No-Go-Entscheidungen werden nicht deshalb schwierig, weil Informationen fehlen. Sie werden schwierig, weil Informationen nicht entscheidungsfähig aufbereitet sind. Typische Symptome sind:
- unterschiedliche Risikobewertungen zwischen IT und Fachbereich
- offene Defects ohne klare Business-Auswirkung
- Teststatus ohne Aussage zur kritischen Abdeckung
- unklare Akzeptanzkriterien
- Eskalationen kurz vor dem Cutover
- Managementdruck, obwohl Evidenz fehlt
Dann wird aus einer fachlichen Entscheidung ein politischer Kompromiss. Das ist gefährlich.
Eine gute Entscheidung braucht klare Kriterien
Go-/No-Go darf nicht erst am Entscheidungstag definiert werden. Die Kriterien müssen vorher feststehen. Dazu gehören:
- Mindestabdeckung kritischer Tests
- Bewertung offener Defects nach Risiko
- akzeptierte Rest-Risiken
- fachliche Abnahme kritischer Prozesse
- technische Betriebsbereitschaft
- Cutover- und Rollback-Fähigkeit
- regulatorisch relevante Nachweise
- klare Verantwortlichkeiten für Entscheidung und Dokumentation
Diese Kriterien schaffen keine perfekte Sicherheit. Aber sie schaffen Entscheidungsfähigkeit.
Testmanagement als Grundlage der Entscheidung
In kritischen Releases ist Testmanagement ein zentraler Lieferant für Go-/No-Go. Es muss nicht nur berichten, wie viel getestet wurde. Es muss erklären:
- welche kritischen Funktionen getestet wurden
- welche Risiken nicht vollständig abgedeckt sind
- welche Defects releasekritisch sind
- welche Workarounds tragfähig sind
- welche Annahmen noch bestehen
- welche Nachweise für Management und Audit vorliegen
Ohne diese Sicht bleibt Go-/No-Go unscharf.
Die Rolle des Managements
Management muss nicht jeden Defect operativ verstehen. Management muss jedoch wissen, welche Entscheidung es trifft. Dazu braucht es:
- eine klare Risikozusammenfassung
- Szenarien bei Go und No-Go
- Auswirkungen auf Kunden, Betrieb, Compliance und Reputation
- Entscheidungsoptionen mit Konsequenzen
- dokumentierte Akzeptanz von Rest-Risiken
Eine gute Go-/No-Go-Vorlage macht Verantwortung sichtbar. Sie versteckt Risiken nicht in Details.
Warum No-Go ein professionelles Ergebnis sein kann
In vielen Organisationen gilt No-Go als Scheitern. Das ist falsch. Ein begründetes No-Go kann ein Zeichen wirksamer Governance sein. Es zeigt, dass Risiken erkannt, bewertet und verantwortungsvoll entschieden wurden. Problematisch ist nicht ein No-Go. Problematisch ist ein Go, das auf unklarer Evidenz, politischem Druck oder fehlender Risikosicht basiert.
Warum diese Entscheidungen in regulierten Branchen besonders kritisch sind
Bei Banken, Finanzinstituten und Energieunternehmen kann ein Release weit über IT hinauswirken. Fehler können Kundenprozesse, regulatorische Meldungen, Abrechnung, Betriebskontinuität oder kritische Dienstleisterketten betreffen. Deshalb müssen Go-/No-Go-Entscheidungen nicht nur technisch, sondern auch regulatorisch und geschäftlich begründet sein. Entscheidend ist, dass Management versteht, welche Rest-Risiken akzeptiert werden und welche Evidenz diese Entscheidung trägt. Gerade hier verbinden sich Test Governance und Executive Advisory.
Ein pragmatisches Entscheidungsmodell
Für kritische Releases hat sich ein einfaches Modell bewährt:
- Kritische Prozesse und Systeme identifizieren
- Testabdeckung und Defects risikobasiert bewerten
- Rest-Risiken transparent machen
- Entscheidungsoptionen formulieren
- Managemententscheidung dokumentieren
- Maßnahmen nach dem Release verfolgen
So wird Go-/No-Go von einer Diskussion zu einem gesteuerten Entscheidungsprozess.
Fazit
Kritische Releases brauchen keine längeren Statusrunden. Sie brauchen klare Entscheidungslogik. Go-/No-Go ist kein Bauchgefühl und kein politischer Kompromiss. Es ist eine Managemententscheidung auf Basis von Risiko, Testreife, Evidenz und Verantwortung. Die entscheidende Frage lautet:
Können wir die Konsequenzen unserer Release-Entscheidung bewusst tragen?
Relevanz für Ihre Entscheidung
Wenn ein kritischer Release eine klare Go-/No-Go-Logik benötigt, schaffen Release & Cutover Management oder eine unabhängige Freigabebewertung die passende Entscheidungsgrundlage — abhängig von der Lieferverantwortung.
Dieser Beitrag wurde mit Unterstützung künstlicher Intelligenz erstellt und vor der Veröffentlichung fachlich geprüft sowie redaktionell überarbeitet.