
Testmanagement als Steuerungsinstrument für kritische IT-Programme
In komplexen Transformationen entscheidet Testmanagement darüber, ob Risiken sichtbar werden und Managemententscheidungen belastbar sind.

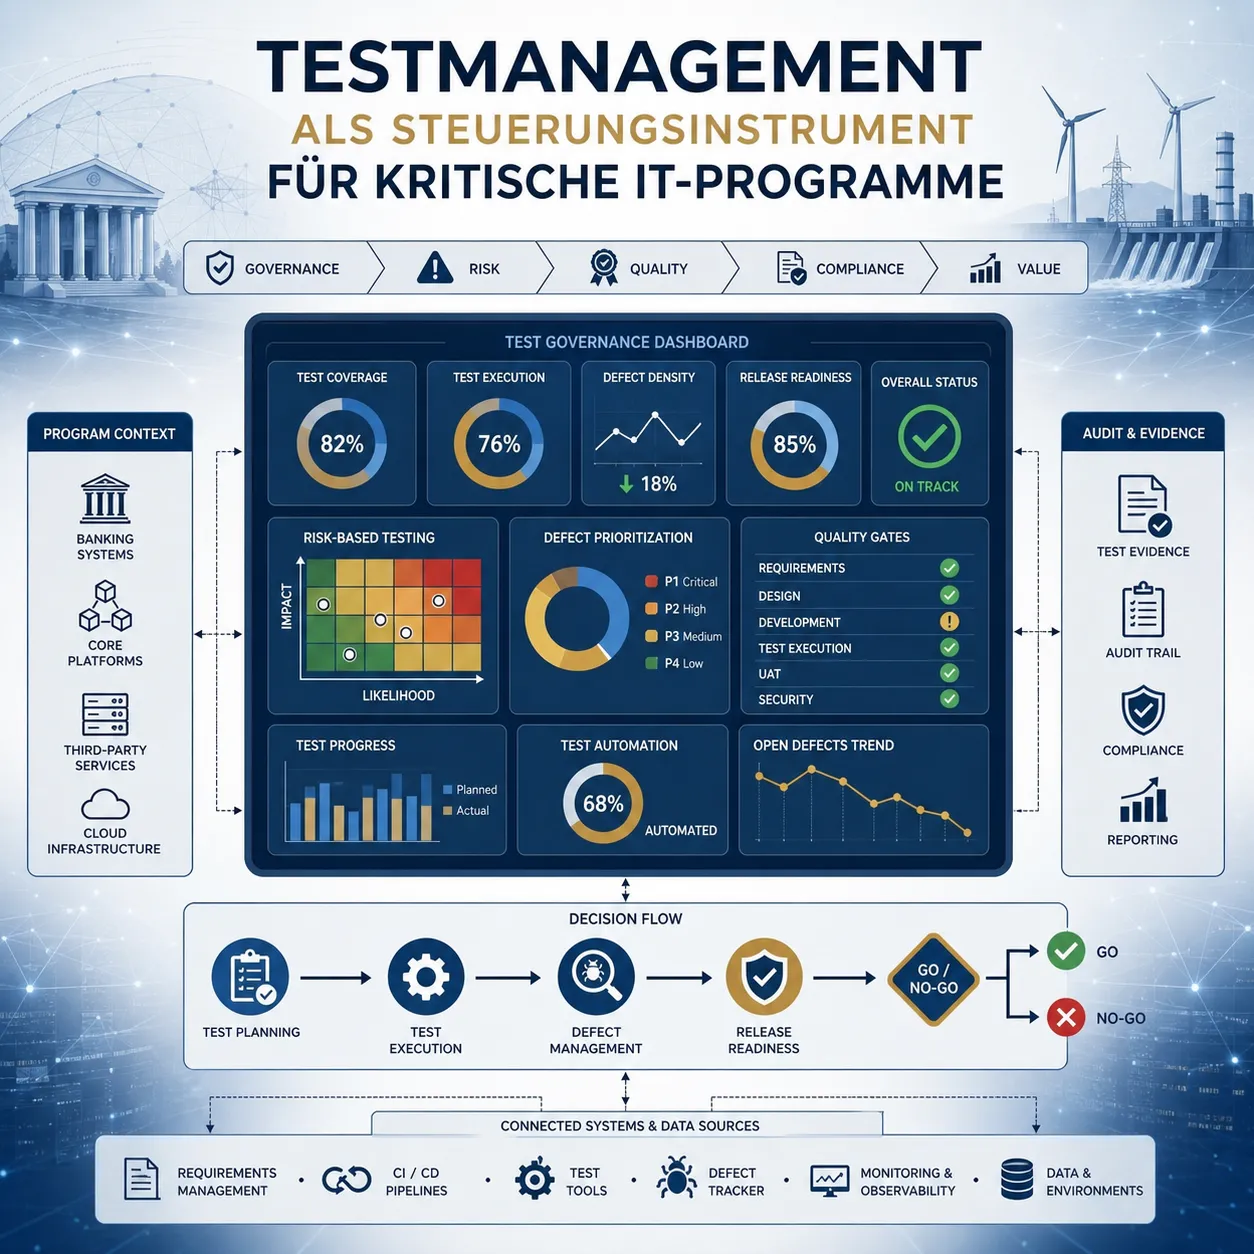
Transparenzhinweis: Dieses Bild wurde mithilfe künstlicher Intelligenz erstellt und vor der Veröffentlichung redaktionell geprüft.
Testmanagement wird häufig zu spät ernst genommen
In vielen IT-Programmen wird Testmanagement noch immer als operative Disziplin verstanden. Tests werden geplant, Testfälle werden erstellt, Defects werden dokumentiert und Statusberichte werden versendet. Das ist notwendig. Aber es reicht nicht. In regulatorisch kritischen Programmen entscheidet Testmanagement nicht nur über die Qualität einer Anwendung. Es entscheidet darüber, ob Risiken sichtbar werden, ob Abhängigkeiten steuerbar bleiben und ob Managemententscheidungen belastbar getroffen werden können. Gerade bei Migrationen, Kernbankensystemen, DORA-relevanten Plattformen, SAP-Transformationen oder kritischen Releases ist Testmanagement ein Steuerungsinstrument. Nicht eine nachgelagerte Qualitätssicherung.
Warum klassische Testberichte oft nicht helfen
Viele Testberichte zeigen Aktivität. Sie zeigen:
- Anzahl geplanter Testfälle
- Anzahl ausgeführter Tests
- offene Defects
- Testfortschritt in Prozent
- Ampelstatus
Diese Informationen sind hilfreich, beantworten aber selten die entscheidende Managementfrage:
Können wir mit vertretbarem Risiko live gehen?
Dafür braucht es eine andere Sicht. Entscheidend ist nicht, ob viel getestet wurde. Entscheidend ist, ob die richtigen Risiken getestet wurden.
Was Testmanagement für das Management leisten muss
Ein wirksames Testmanagement übersetzt operative Testergebnisse in entscheidungsfähige Steuerungsinformationen. Dazu gehören:
- Transparenz über geschäftskritische Funktionen
- Bewertung regulatorisch relevanter Risiken
- Priorisierung von Testumfang nach Risiko
- Sichtbarkeit kritischer Defects
- klare Aussage zur Testreife
- nachvollziehbare Rest-Risiken
- belastbare Go-/No-Go-Grundlagen
Damit wird Testmanagement zu einer Brücke zwischen Delivery, Fachbereich, IT, Risk, Compliance und Management.
Risk-Based Testing als Kern der Steuerung
In komplexen Programmen kann nie alles mit gleicher Tiefe getestet werden. Wer versucht, jede Funktion gleich zu behandeln, verliert Fokus. Ressourcen werden gebunden, kritische Themen verschwinden im Gesamtvolumen und Managementberichte werden unübersichtlich. Risk-Based Testing setzt genau hier an. Es beantwortet drei Fragen:
- Welche Prozesse und Funktionen sind geschäfts- oder regulatorisch kritisch?
- Welche Fehler hätten die höchste Auswirkung?
- Welche Tests liefern die größte Aussagekraft für eine Entscheidung?
So entsteht ein Testansatz, der nicht Vollständigkeit simuliert, sondern Risiko gezielt steuerbar macht.
Die Rolle von Quality Governance
Testmanagement entfaltet seine Wirkung erst dann vollständig, wenn es in eine Quality Governance eingebettet ist. Quality Governance definiert:
- welche Qualitätsziele gelten
- wer über Risiken entscheidet
- welche Kriterien für Testabschluss gelten
- welche Defects eskaliert werden
- welche Evidenz für Audit und Aufsicht benötigt wird
- wie Entscheidungen dokumentiert werden
Ohne diese Governance bleibt Testmanagement operativ. Mit Governance wird es managementfähig.
Typische Warnsignale in kritischen Programmen
Ein Programm sollte sein Testmanagement überprüfen, wenn:
- der Teststatus positiv wirkt, aber kritische Defects offen sind
- Testfortschritt berichtet wird, ohne Risikosicht
- Fachbereiche und IT unterschiedliche Qualitätsbilder haben
- Go-/No-Go-Kriterien erst kurz vor dem Release diskutiert werden
- Defects politisch bewertet werden statt risikobasiert
- regulatorische Nachweise nachträglich gesucht werden müssen
Diese Signale zeigen, dass Tests zwar stattfinden, aber nicht ausreichend steuern.
Warum das besonders für Banken und Energieunternehmen relevant ist
Banken, Finanzinstitute und Energieunternehmen arbeiten häufig in IT-Landschaften, in denen fachliche Prozesse, regulatorische Anforderungen und technische Abhängigkeiten eng miteinander verbunden sind. Ein Defect ist dort selten nur ein technisches Problem. Er kann Auswirkungen auf Zahlungsverkehr, Meldeprozesse, Kundenkommunikation, Marktkommunikation, Abrechnung oder regulatorische Nachweise haben. Deshalb braucht Testmanagement in diesen Branchen eine klare Steuerungslogik. Es muss sichtbar machen, welche Risiken tatsächlich entscheidungsrelevant sind und welche Tests für Vorstände, CIOs, Programmleitungen und Fachbereiche Aussagekraft besitzen.
Fazit
Testmanagement ist in kritischen IT-Programmen kein administrativer Prozess. Es ist ein Steuerungsmodell für Qualität, Risiko und Entscheidungssicherheit. Wer Testmanagement frühzeitig als Managementinstrument etabliert, reduziert Überraschungen, schafft Transparenz und verbessert die Qualität von Go-/No-Go-Entscheidungen. Die entscheidende Frage lautet daher nicht:
Wie viele Tests haben wir durchgeführt?
Sondern:
Welche Risiken können wir auf Basis unserer Tests verantworten?
Relevanz für Ihre Entscheidung
Wenn Testaktivität keine belastbare Managementaussage erzeugt, richtet ein Mandat für Testmanagement & Test Governance Umfang, Risikosicht und Steuerung auf die Freigabeentscheidung aus.
Dieser Beitrag wurde mit Unterstützung künstlicher Intelligenz erstellt und vor der Veröffentlichung fachlich geprüft sowie redaktionell überarbeitet.