
Warum klassische Projektberichte regulatorische Risiken nicht sichtbar machen
Projektstatus ist nicht gleich Risikotransparenz. Vorstände und CIOs benötigen ein anderes Steuerungsbild.

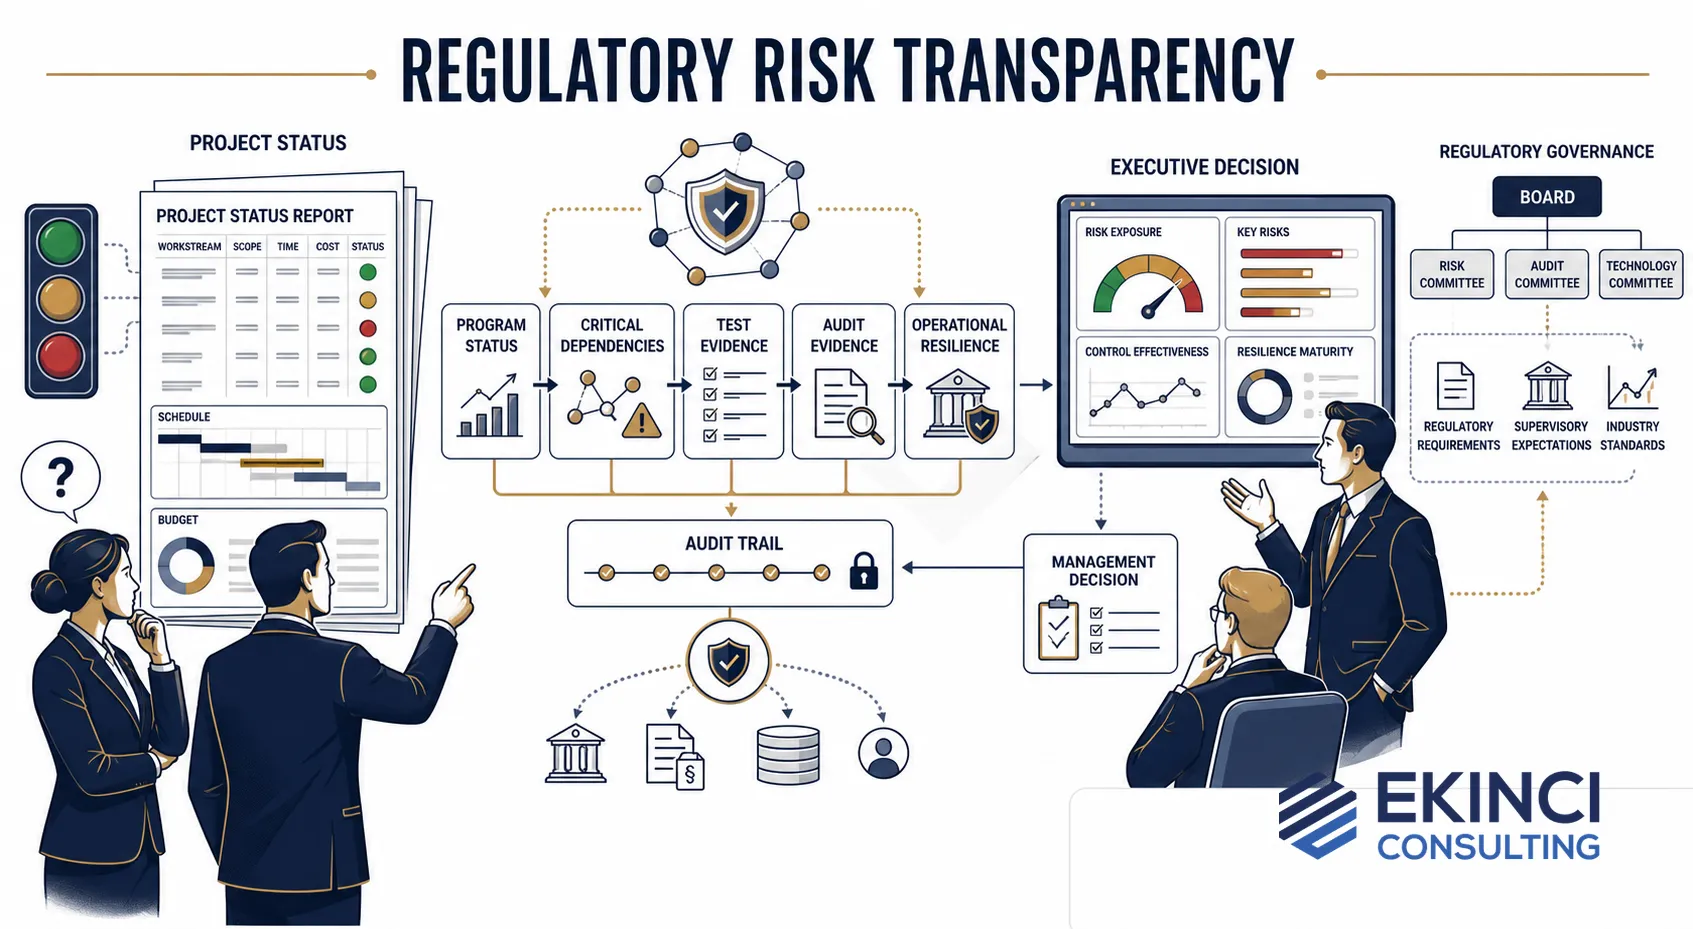
Transparenzhinweis: Dieses Bild wurde mithilfe künstlicher Intelligenz erstellt und vor der Veröffentlichung redaktionell geprüft.
Grüne Ampeln können trügerisch sein
Viele kritische Programme berichten regelmäßig an Management, CIO, Vorstand oder Lenkungskreise. Die Berichte wirken strukturiert:
- Zeitplan
- Ressourcenrahmen
- Meilensteine
- offene Punkte
- Risiken
- Ampelstatus
Trotzdem entstehen in regulatorisch relevanten Programmen immer wieder Überraschungen. Releases werden verschoben, Prüfungsnachweise fehlen, kritische Abhängigkeiten eskalieren spät oder Go-/No-Go-Entscheidungen werden unter hohem Druck getroffen. Das Problem liegt selten darin, dass nicht berichtet wurde. Das Problem liegt darin, dass klassische Projektberichte oft Aktivität zeigen, aber keine echte Risikotransparenz schaffen.
Projektstatus ist keine Risikosicht
Ein Projekt kann formal im Plan sein und trotzdem ein erhebliches regulatorisches Risiko tragen. Ein Meilenstein kann erreicht sein, obwohl die Nachweisfähigkeit fehlt. Ein Teststatus kann positiv wirken, obwohl kritische Geschäftsprozesse unzureichend getestet wurden. Ein Lieferant kann vertraglich gebunden sein, obwohl operative Exit-Szenarien ungeklärt bleiben. Klassische Projektlogik fragt häufig:
Sind wir im Plan?
Regulatorische Steuerung muss fragen:
Sind wir belastbar, nachweisfähig und entscheidungsfähig?
Das ist ein anderer Blick.
Wo klassische Berichte blinde Flecken erzeugen
In regulierten Organisationen entstehen Risiken häufig nicht an einer einzelnen Stelle. Sie entstehen zwischen Disziplinen. Typische Schnittstellen sind:
- IT und Fachbereich
- Delivery und Testmanagement
- Risk und Compliance
- Architektur und Betrieb
- Third-Party Management und Programmsteuerung
- Audit und Projektorganisation
Projektberichte zeigen diese Verbindungen oft nur unzureichend. Sie berichten Arbeitspakete, aber nicht unbedingt die Wirkung auf regulatorische Entscheidungsfähigkeit.
Was Vorstände und CIOs wirklich wissen müssen
Management benötigt keine längeren Statusberichte. Management benötigt bessere Steuerungsinformationen. Dazu gehören:
- Welche Risiken sind geschäftskritisch?
- Welche Risiken sind regulatorisch relevant?
- Welche Annahmen sind noch nicht belegt?
- Welche kritischen Szenarien wurden getestet?
- Welche Evidenz liegt tatsächlich vor?
- Welche Entscheidungen müssen bis wann getroffen werden?
- Welche Risiken bleiben auch nach Maßnahmen bestehen?
Diese Fragen lassen sich nicht allein mit Projektampeln beantworten.
Von Reporting zu Entscheidungsarchitektur
Wirksame Executive-Steuerung beginnt mit einer klaren Entscheidungsarchitektur. Sie definiert:
- welche Informationen entscheidungsrelevant sind
- welche Schwellenwerte Eskalationen auslösen
- welche Risiken auf Managementebene gehören
- welche Evidenz für Entscheidungen notwendig ist
- wie Entscheidungen dokumentiert werden
- welche Gremien welche Verantwortung tragen
Damit wird Reporting nicht zum Selbstzweck. Es wird zum Instrument für Verantwortung.
Warum regulatorische Programme ein anderes Steuerungsbild brauchen
Programme mit DORA-, BaFin-, EZB-, Audit- oder Resilienzbezug folgen nicht nur Delivery-Logik. Sie müssen gleichzeitig:
- umsetzen
- kontrollieren
- testen
- dokumentieren
- nachweisen
- entscheiden
Diese Gleichzeitigkeit überfordert klassische Projektberichte häufig. Ein wirksames Steuerungsbild verbindet daher Delivery-Status, Risiko, Testreife, Defects, Evidenz und Managemententscheidungen. Erst dadurch entsteht ein Bild, das Vorstand und CIO tatsächlich verwenden können.
Branchen mit besonders hoher Steuerungsanforderung
Für Banken, Finanzinstitute und Energieunternehmen ist diese integrierte Sicht besonders wichtig. Dort sind IT-Programme selten rein technische Vorhaben. Sie berühren Kundenprozesse, regulatorische Meldepflichten, kritische Infrastrukturen, Dienstleisterketten und operative Resilienz. Ein klassischer Projektstatus kann diese Zusammenhänge nicht ausreichend abbilden. Executive Advisory muss deshalb aus Einzelinformationen ein entscheidungsfähiges Gesamtbild formen: Was ist kritisch, was ist nachgewiesen, was ist offen und welche Verantwortung muss auf Managementebene bewusst übernommen werden?
Typische Fragen für einen Executive Risk Review
Ein guter Executive Risk Review sollte mindestens diese Fragen beantworten:
- Welche Risiken gefährden den regulatorischen oder geschäftlichen Erfolg?
- Welche kritischen Abhängigkeiten sind noch nicht aufgelöst?
- Welche Tests fehlen für eine belastbare Entscheidung?
- Welche Nachweise wären in einer Prüfung sofort vorlagefähig?
- Welche Entscheidung wird vom Management benötigt?
- Was passiert, wenn diese Entscheidung nicht getroffen wird?
Wenn diese Fragen nicht klar beantwortet werden können, ist das Reporting noch nicht entscheidungsfähig.
Fazit
Klassische Projektberichte sind nicht falsch. Aber sie reichen für regulatorisch kritische Programme nicht aus. Vorstände und CIOs brauchen ein Steuerungsbild, das Risiken, Tests, Evidenz und Entscheidungen integriert. Die entscheidende Frage lautet nicht:
Ist das Projekt grün?
Sondern:
Sind wir in der Lage, die verbleibenden Risiken bewusst zu verantworten?
Relevanz für Ihre Entscheidung
Wenn Statusberichte keine belastbare Sicht auf Freigabereife und Restrisiko geben, kann eine unabhängige Bewertung die offenen Entscheidungen für CIO, Vorstand oder Lenkungsausschuss transparent machen.
Dieser Beitrag wurde mit Unterstützung künstlicher Intelligenz erstellt und vor der Veröffentlichung fachlich geprüft sowie redaktionell überarbeitet.